


Category
VAPTDate Posted
August 27, 2026Perbedaan Vulnerability Assessment dan Penetration Testing (VAPT) untuk Bisnis
VAPT – Vulnerability Assessment & Penetration Testing (Pentest).
Angka kerugian akibat insiden keamanan siber tidak lagi bisa dianggap sebagai risiko operasional sekunder—ini adalah risiko bisnis yang nyata. Ketika sebuah perusahaan raksasa teknologi global mengakui kerugian miliaran dolar karena satu celah API yang tidak terpantau, atau ketika sebuah rumah sakit di Indonesia harus berhenti melayani pasien akibat serangan ransomware, pertanyaannya bukan lagi apakah Anda akan diserang, melainkan seberapa siap Anda menghadapinya.
Banyak eksekutif yang salah kaprah menganggap bahwa memiliki laporan pemindaian kerentanan sudah cukup untuk dikatakan “aman”. Padahal, dalam praktik konsultasi kami di Pantolab, sering kali kami menemukan bahwa laporan setebal itu justru menjadi biola yang paling senyap—penuh daftar temuan, namun tidak satupun yang diuji dampaknya. Di sinilah letak perbedaan fundamental antara sekadar menemukan lubang dan membuktikan apakah lubang tersebut bisa menjadi gerbang masuk bagi peretas.
Lindungi Aset Digital & Cegah Celah Keamanan Sebelum Terlambat
Tim kami siap mendampingi kebutuhan teknologi perusahaan Anda. Ingin tanya-tanya dulu? Hubungi kami dengan mudah via WhatsApp.
Definisi dan Batasan Vulnerability Assessment (VA)
Vulnerability Assessment (VA) adalah proses untuk memeriksa sistem dan aset digital secara otomatis guna menemukan berbagai kelemahan keamanan yang berpotensi dimanfaatkan oleh penyerang. Pemeriksaan ini dapat mencakup berbagai aset, seperti server, database, jaringan, hingga aplikasi web.
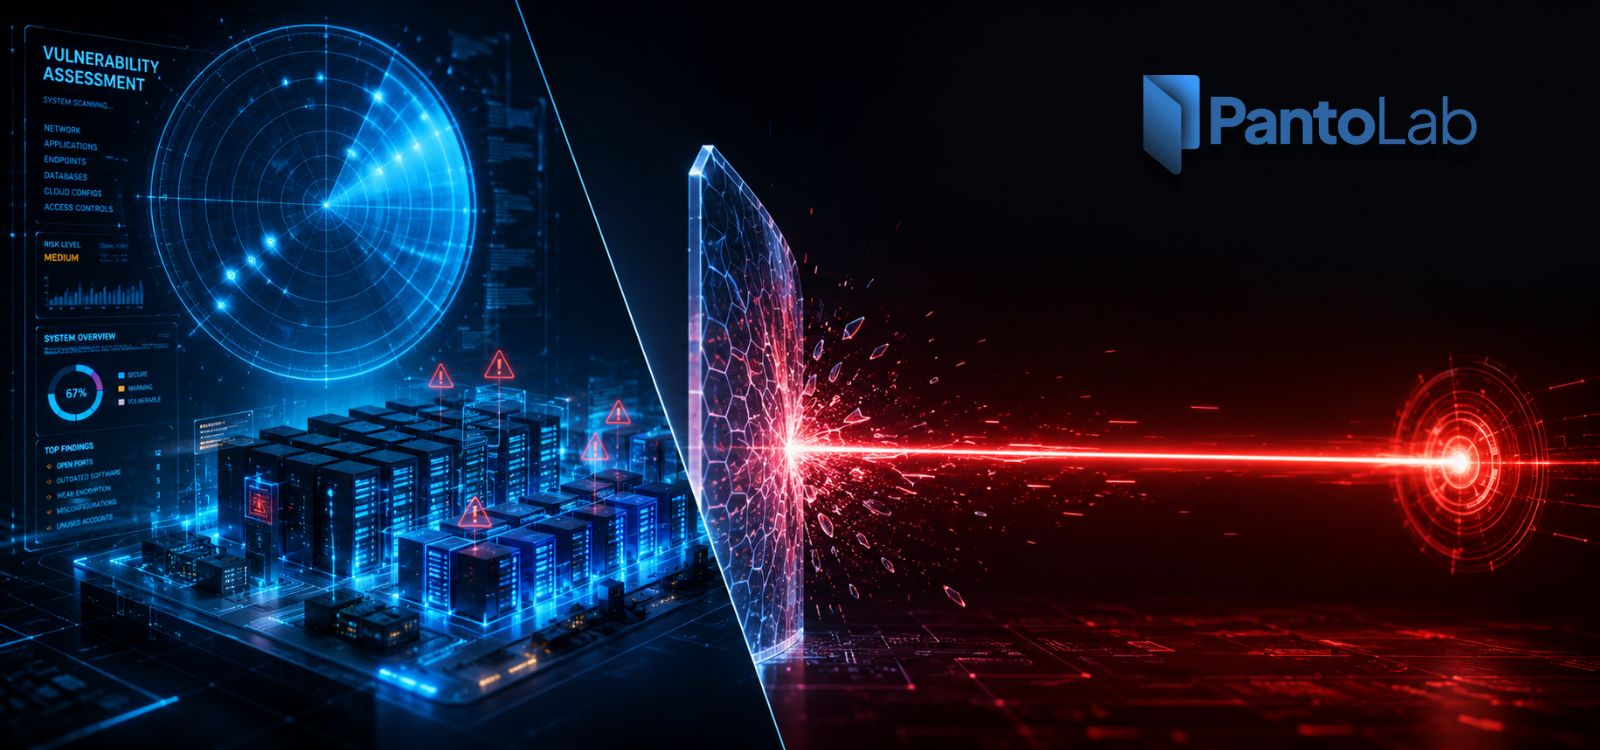
Sederhananya, VA dapat dianalogikan seperti radar keamanan. Sistem akan memindai sebanyak mungkin bagian dari lingkungan digital, kemudian mencari tanda-tanda kerentanan berdasarkan database dan referensi keamanan yang sudah dikenal, seperti CVE (Common Vulnerabilities and Exposures), NIST, dan OWASP.
VA sangat berguna sebagai langkah awal untuk membangun security baseline atau gambaran dasar kondisi keamanan suatu organisasi. Dari hasil pemindaian, tim keamanan dapat mengetahui, misalnya, server mana yang masih menggunakan versi PHP yang sudah usang, port apa saja yang terbuka, layanan mana yang tidak menggunakan autentikasi dengan baik, atau sertifikat SSL mana yang sudah kedaluwarsa.
Namun, VA memiliki batasan yang penting untuk dipahami. VA pada dasarnya berfokus pada menemukan dan melaporkan potensi kerentanan, bukan membuktikan apakah kerentanan tersebut benar-benar dapat dieksploitasi.
Dengan kata lain, VA dapat memberi tahu bahwa “ada kemungkinan celah keamanan di sini”, tetapi belum tentu dapat memastikan “celah ini benar-benar bisa digunakan untuk menyerang sistem.” Proses untuk memvalidasi dan membuktikan dampak nyata dari sebuah kerentanan inilah yang menjadi salah satu perbedaan utama antara Vulnerability Assessment dan Penetration Testing (Pentest).
Keterbatasan Kritis yang Jarang Disadari Manajemen
- Tingginya False Positive: Pemindai otomatis sering kali menghasilkan alarm palsu. Sebuah kerentanan terdeteksi pada versi library tertentu, padahal di lingkungan produksi Anda, library tersebut tidak pernah diakses secara langsung. Mengandalkan laporan mentah VA tanpa triase manual sama saja dengan mengejar bayangan.
- Ketidakmampuan Membuktikan Dampak: VA memberi tahu Anda bahwa CVE-2024-XXXX ada di server web Anda. Tetapi, ia tidak bisa menjawab pertanyaan kritis: “Apakah kerentanan ini secara realistis dapat dieksploitasi? Apa dampak bisnisnya? Apakah server ini terhubung ke pusat data nasabah?” Tanpa jawaban atas pertanyaan ini, prioritas penanganan menjadi buta.
- Tidak Menguji Logika Bisnis: Pemindai otomatis sangat lemah dalam mendeteksi *logic flaw*, seperti kesalahan kontrol akses pada transaksi finansial, di mana pengguna jahat bisa mengubah ID transaksi untuk membaca data pengguna lain. Ini adalah domain yang tidak bisa dijangkau oleh pemindaian statis.
Imbasnya? Tim teknis Anda akan tenggelam dalam lautan temuan yang belum tentu relevan, manajemen menginvestasikan anggaran pada perbaikan yang tidak prioritas, dan yang paling berbahaya: celah kritis yang sesungguhnya lolos dari radar karena tidak terlihat mencolok di hasil pemindaian.
Metode dan Simulasi Serangan Penetration Testing (PT)
Penetration Testing (PT) atau *pentest* adalah langkah di atas VA. Ini adalah simulasi serangan dunia nyata yang dilakukan oleh analis keamanan manusia—bukan robot—dengan tujuan akhir membuktikan risiko yang dapat dieksploitasi. Jika VA adalah radar, maka PT adalah operasi tim penembak jitu yang menyusup ke medan musuh. Analis kami di Pantolab tidak hanya melihat versi software, tetapi mencoba mengeksploitasi kerentanan tersebut menggunakan teknik yang sama dengan yang digunakan peretas sebenarnya.
Kekuatan utama PT terletak pada kemampuannya membuktikan attack chain (rantai serangan). Sebuah kerentanan level rendah pada server intranet yang tidak terhubung internet mungkin tampak tidak berbahaya. Namun, melalui kombinasi *phishing email* dan eksploitasi plugin pada website perusahaan, seorang pentester dapat membuktikan bahwa akses ke server intranet tersebut dapat dicapai hanya dalam beberapa langkah. Kemudian, melalui teknik *privilege escalation* dan *lateral movement*, ia menarik benang hingga mencapai aset kritikal: database pelanggan, laporan keuangan internal, atau kredensial administrator.
Proses ini menggunakan metodologi industri yang ketat, seperti OWASP Testing Guide, PTES (Penetration Testing Execution Standard), dan kerangka NIST SP 800-115. Hasilnya bukan sekadar daftar CVE, melainkan narasi kronologis: *”Ini langkah yang saya ambil, ini data yang berhasil saya akses, dan ini nilai kerugiannya jika ini adalah aktor jahat.”* Ini adalah bahasa yang paling dipahami oleh dewan direksi.
Perbandingan Komprehensif: Bukan Soal “Mana yang Lebih Baik”, Tapi “Mana yang Tepat”
Jika dipaksa untuk membandingkan, ada tiga metrik utama yang membedakan VA dan PT secara signifikan:
- Tujuan Akhir: VA bertujuan untuk menemukan sebanyak mungkin kerentanan untuk kepentingan inventarisasi. PT bertujuan untuk membuktikan dampak bisnis dari kerentanan yang paling relevan terhadap ancaman aktual.
- Kedalaman Teknis: VA beroperasi pada lapisan permukaan—automasi, frekuensi tinggi, tanpa context. PT beroperasi pada lapisan terdalam—manual, adaptif, meniru pola pikir penyerang untuk menguji skenario nyata, termasuk kesalahan konfigurasi manusia yang tidak akan pernah terdeteksi oleh scanner.
- Frekuensi Ideal Pelaksanaan: VA merupakan langkah housekeeping yang ideal jika dilakukan rutin bulanan atau berkelanjutan untuk memantau perubahan lingkungan TI yang dinamis. PT, karena sifatnya yang invasif dan detail, lebih ideal dilakukan secara berkala (6–12 bulan sekali) atau ketika terjadi perubahan infrastruktur besar, indikasi insiden, atau menjelang audit kepatuhan.
Memilih hanya VA tanpa PT adalah seperti membangun sistem alarm di gedung Anda, tetapi tidak pernah mempekerjakan petugas keamanan untuk berkeliling memastikan apakah pintu yang dilaporkan terbuka benar-benar bisa dimasuki pencuri. Memilih hanya PT tanpa VA adalah seperti melakukan pemeriksaan menyeluruh satu kali setahun, namun membiarkan celah baru muncul setiap hari tanpa pengawasan.
Faktor Penentu Sesuai Skala Bisnis: Strategi untuk Eksekutif
Sebagai CISO, Anda harus mendorong keputusan berdasarkan skala operasional, anggaran, dan risiko spesifik industri.
Skala Operasional & Tahap Pertumbuhan Bisnis
- Startup / Small Medium Business (SMB) dengan aset digital terbatas dan tim TI ramping: Mulailah dengan VA terjadwal untuk membangun baseline. Lakukan PT sederhana saat pertama kali aplikasi utama dirilis ke publik (go-live). Ini efektif dari segi biaya untuk memastikan fondasi awal tidak memiliki lubang paling kritis.
- Perusahaan Menengah dengan sistem ERP, CRM, dan data pelanggan dalam jumlah signifikan: Kombinasi VA bulanan + PT tahunan adalah standar minimum. Perusahaan menengah adalah target paling menarik bagi penyerang karena pertahanannya dianggap lemah dibandingkan enterprise, namun datanya sudah berharga.
- Enterprise / Lembaga Keuangan / Industri Kesehatan: Di sini, VAPT (menggabungkan keduanya) bukan lagi pilihan, melainkan keharusan. Model *Continuous Threat Exposure Management (CTEM)* dari Gartner merekomendasikan siklus berkelanjutan: pemindaian (VA), validasi (PT), dan remediasi berulang. Jangan pernah berhenti pada satu kali audit tahunan.
Anggaran dan Efisiensi Biaya
Jika anggaran terbatas, jangan meminta vendor untuk memangkas cakupan PT hingga hanya memindai IP. Ini murah, namun tidak menyelesaikan masalah. Alih-alih, gunakan VA sebagai alat *screening* untuk mempersempit cakupan, lalu arahkan anggaran PT secara presisi ke aset yang paling kritikal: sistem yang memproses pembayaran, database dengan data pribadi, dan infrastruktur inti.
Kepatuhan Regulasi dan Standar Keamanan
Di Indonesia, kehadiran Undang-Undang Pelindungan Data Pribadi (UU PDP) No. 27 Tahun 2022 telah mengubah lanskap hukum. Pasal-pasal dalam UU PDP mewajibkan pengendali data untuk menjaga kerahasiaan data pribadi yang mereka kelola dan melakukan perlindungan yang memadai. Pelanggaran yang menyebabkan kebocoran data tidak hanya berakibat pada denda administratif yang besar (hingga miliaran rupiah), tetapi juga membuka ruang gugatan pidana terhadap pengurus perusahaan. Ini bukan tanggung jawab teknisi IT semata—ini adalah risiko pidana korporasi.
Dalam kerangka ini, dokumen hasil VA dan PT menjadi dua hal yang berbeda fungsi. VA berfungsi sebagai bukti *due diligence*—menunjukkan bahwa perusahaan secara sistematis melakukan pemantauan kerentanan. Sementara itu, PT berfungsi sebagai bukti *validation*—menunjukkan bahwa perusahaan telah mengambil langkah untuk mensimulasikan serangan dan memverifikasi kontrol keamanannya. Regulator dan auditor ISO 27001 tidak akan puas hanya dengan log pemindaian; mereka akan menanyakan bukti telah dilakukan upaya validasi dan perbaikan.
Secara teknis, klausul A.8.8 ISO/IEC 27001 (Manajemen Kerentanan Teknis) dan A.5.23 (Keamanan Awan) secara eksplisit menggarisbawahi perlunya proses manajemen kerentanan yang terstruktur. Mengintegrasikan VAPT ke dalam siklus audit internal tidak hanya membantu lolos sertifikasi, tetapi yang lebih penting, membantu Anda terhindar dari reputasi hancur saat insiden terjadi.
Solusi & Mitigasi: Membangun Strategi VAPT yang Aplikatif
Berhenti memperdebatkan VA vs PT sebagai dua kubu yang berseberangan. Mulailah merancang ekosistem pengujian yang hierarkis. Berikut adalah langkah mitigasi nyata yang dapat Anda implementasikan di lingkungan Anda:
Rencana Aksi VAPT Berbasis Risiko
- Kategorisasi Aset: Lakukan inventarisasi aset terlebih dahulu. jika Anda tidak tahu aset mana yang menyimpan data pribadi, pengujian apa pun akan buta arah.
- Terapkan Continuous Discovery (VA): Jadikan pemindaian otomatis sebagai bagian dari pipeline CI/CD (DevSecOps). Temuan di saat pengembangan kode lebih murah diperbaiki daripada saat sudah berjalan di production.
- Lakukan Triase Manual: Klasifikasikan temuan VA ke dalam kategori *exploitable* dan *non-exploitable*. Gunakan skor CVSS, namun validasi dengan konteks lingkungan internal (misalnya, apakah aset terisolasi di network segmentation).
- Jadwalkan PT Berbasis Event: Lakukan pentest penuh tidak hanya setahun sekali, tetapi juga setelah: deploy sistem besar, merger/akuisisi (due diligence), atau setelah insiden yang signifikan. Pilih metode *grey-box* untuk efisiensi, di mana pentester diberikan akses sebagai user valid untuk menguji privilege escalation.
- Hubungkan Temuan ke Program Remediasi: Setiap temuan PT harus memiliki pemilik (owner), tenggat waktu (SLA), dan langkah verifikasi ulang (*re-testing*) oleh vendor yang sama untuk memastikan perbaikan efektif—bukan sekadar menghilangkan gejala dengan *patch* yang salah.
- Bangun Tim Respons Insiden: VAPT bukan pencegahan instan. Jika PT berhasil membuktikan bahwa data dapat dicuri, maka Anda membutuhkan prosedur respons yang jelas untuk meminimalkan kerusakan.
Kunci dari semua ini adalah membangun budaya keamanan yang berkelanjutan, bukan mentalitas *tick-box compliance*. Pengujian yang dilakukan enam bulan sekali akan usang dalam hitungan minggu jika tim pengembang Anda merilis fitur baru setiap hari tanpa proses *security review*.
Lindungi Aset Digital & Cegah Celah Keamanan Sebelum Terlambat
Tim kami siap mendampingi kebutuhan teknologi perusahaan Anda. Ingin tanya-tanya dulu? Hubungi kami dengan mudah via WhatsApp.
Kesimpulan & Tata Kelola: Keamanan Adalah Proses Bisnis Berkelanjutan
Jangan memandang Vulnerability Assessment sebagai pesaing Penetration Testing—perlakukan keduanya sebagai dua instrumen berbeda dalam satu orkestra. VA menyediakan *audit trail* berkelanjutan yang menangkap perubahan permukaan serangan. PT menyediakan *deep-dive intelligence* yang menguji apakah lapisan keamanan Anda benar-benar berfungsi di bawah tekanan. Dalam lingkungan regulasi Indonesia yang semakin ketat dengan UU PDP, dan tekanan rantai pasokan global, keputusan untuk “tidak menguji” adalah keputusan bisnis yang paling mahal. Anda tidak perlu menjadi korban untuk belajar; Anda cukup belajar dari simulasi serangan yang terkendali.
Referensi Standar Industri
- OWASP Top 10 (2021) – Standar risiko aplikasi web (OWASP Foundation).
- NIST SP 800-115 – Technical Guide to Information Security Testing and Assessment (NIST).
- NIST SP 800-53 & SP 800-137 – Panduan manajemen kerentanan dan kontinu.
- ISO/IEC 27001:2022 – Information Security Management Systems (klausul A.8.8).
- Undang-Undang Republik Indonesia Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
- Regulasi BSSN – Peraturan Badan Siber dan Sandi Negara terkait Standar Keamanan.
- PTES (Penetration Testing Execution Standard) – Kerangka teknis metodologi pentest.