


Category
Managed SOCDate Posted
September 10, 2026Dari Ribuan Peringatan Menjadi Satu Keputusan, Peran AI di Tim Keamanan
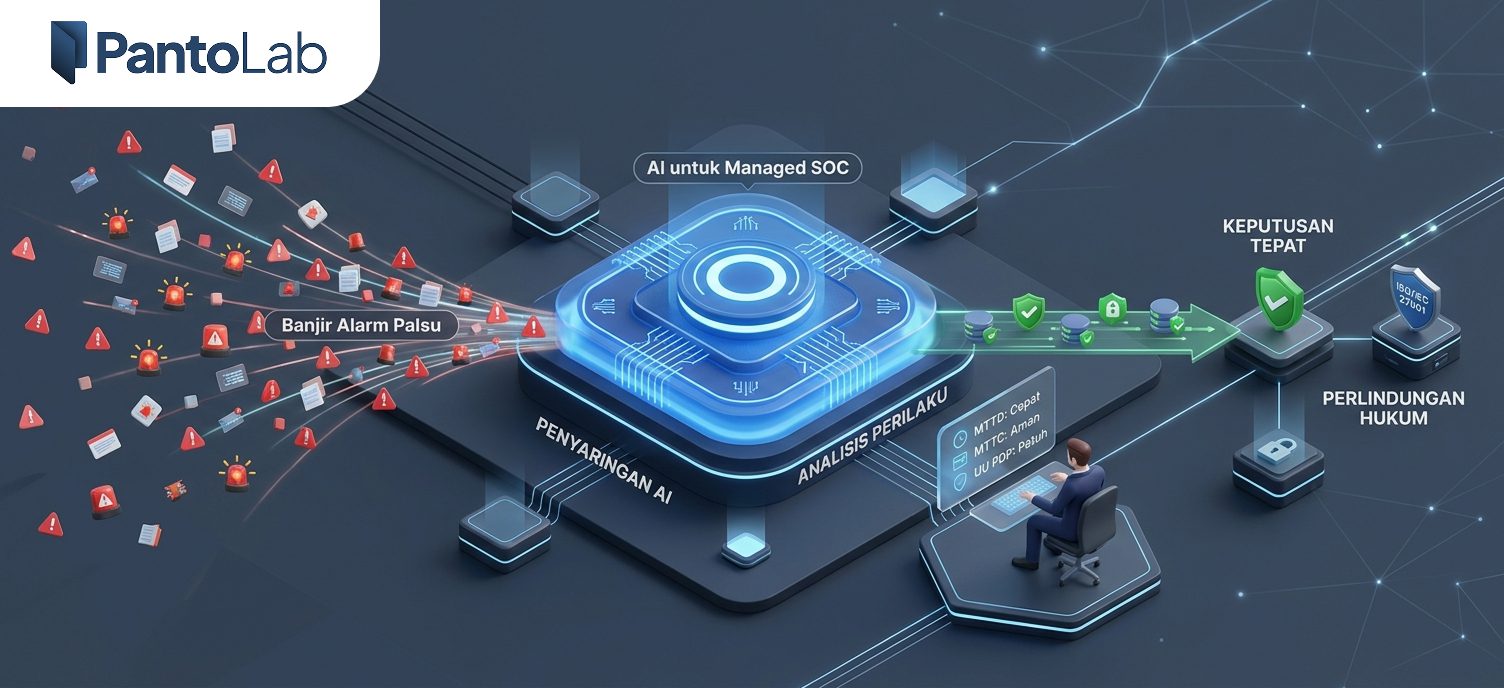
Di tengah maraknya ancaman kejahatan siber yang menyasar berbagai sektor bisnis di Indonesia, operasional tim keamanan siber (Security Operations Center atau SOC) sering kali dihadapkan pada satu masalah utama: banjir peringatan keamanan. Ketika ribuan alarm berbunyi setiap hari tanpa kejelasan mana yang benar-benar bahaya, risiko tim salah fokus menjadi sangat tinggi dan waktu respons terhadap ancaman nyata menjadi lambat.
Bagi pemilik bisnis dan jajaran direksi, efektivitas keamanan siber saat ini tidak lagi diukur dari seberapa banyak alat keamanan yang dibeli, melainkan dari tiga hal utama:
Kecepatan Penanganan: Seberapa cepat ancaman nyata ditemukan dan dihentikan sebelum merugikan bisnis.
Efisiensi Tim: Bagaimana mencegah tim IT kelelahan akibat harus mengecek ribuan alarm palsu setiap hari.
Perlindungan Hukum: Ketersediaan catatan digital yang sah untuk memenuhi aturan UU Perlindungan Data Pribadi (UU PDP) dan standar ISO/IEC 27001.
Penerapan AI untuk Managed SOC hadir sebagai solusi atas tantangan tersebut. Artikel ini membahas bagaimana kecerdasan buatan menyaring kerumitan data keamanan menjadi petunjuk tindakan yang jelas, cepat, dan mudah dipahami oleh pemangku kepentingan bisnis.
Lindungi Aset Digital & Cegah Celah Keamanan Sebelum Terlambat
Tim kami siap mendampingi kebutuhan teknologi perusahaan Anda. Ingin tanya-tanya dulu? Hubungi kami dengan mudah via WhatsApp.
Masalah Utama Tim Keamanan: Kebisingan Data dan Alarm Palsu
Setiap sistem komputer di perusahaan—mulai dari komputer karyawan, server aplikasi, hingga sistem pembayaran—selalu mencatat aktivitasnya. Tugas tim keamanan adalah mengawasi seluruh catatan tersebut untuk memastikan tidak ada penyusup. Masalahnya, jumlah catatan ini membengkak jauh lebih cepat daripada kemampuan manusia untuk membacanya.
Sistem keamanan lama bekerja secara kaku dan memicu ribuan alarm setiap hari yang sebagian besar ternyata bukan ancaman nyata (false positive). Analoginya seperti memiliki sistem alarm gedung yang terus berbunyi setiap kali ada kucing lewat. Kondisi ini membuat staf keamanan kelelahan dan menghabiskan waktu hanya untuk mematikan alarm, bukan menyelidiki bahaya sungguh-sungguh.
Dampak Nyata bagi Bisnis
Staf Kelelahan dan Resign: Beban kerja monoton yang tinggi memicu burnout, menyebabkan staf mengunduran diri, dan membengkakkan biaya rekrutmen.
Ancaman Bahaya Terlewat: Risiko terburuknya adalah ketika alarm untuk bahaya nyata justru terabaikan karena tertimbun ribuan alarm palsu.
Kerugian Finansial dan Nama Baik: Kebocoran data akibat keterlambatan respons berpotensi memicu sanksi dari regulator, biaya pemulihan yang mahal, dan hilangnya kepercayaan pelanggan.
Cara Kerja AI dalam Menyaring Ancaman Keamanan
AI untuk Managed SOC adalah pendekatan modern yang memanfaatkan kecerdasan buatan dan pemodelan perilaku untuk menyaring ribuan alarm keamanan menjadi sedikit laporan penting yang benar-benar membutuhkan perhatian manusia. Teknologi ini bekerja otomatis 24 jam sehari, sementara keputusan penting tetap dipegang oleh analis keamanan manusia.
Bagaimana AI Membantu?
Mengenali Perilaku Tidak Wajar: AI mempelajari kebiasaan normal sistem. Jika akun staf keuangan yang biasanya aktif di jam kerja tiba-tiba mencoba mengakses data sensitif pada pukul dua pagi dari luar negeri, AI akan langsung menandainya sebagai ancaman berisiko tinggi.
Menghubungkan Petunjuk Terpisah: AI mampu menyatukan beberapa kejadian kecil yang tampak biasa menjadi satu gambaran utuh serangan siber.
Menentukan Prioritas: AI memberikan skor tingkat kepatutan ancaman, sehingga tim keamanan tahu mana masalah yang harus diselesaikan terlebih dahulu.
Perbandingan: Cara Kerja Lama vs Cara Kerja Berbasis AI
| Aspek | SOC Konvensional | AI untuk Managed SOC |
|---|---|---|
| Volume alert | Ribuan alert masuk apa adanya ke antrean analis | Alert dikelompokkan dan diperingkat sebelum sampai ke analis |
| Alert fatigue | Tinggi karena triase manual dan berulang | Turun karena mesin menyaring kebisingan lebih dulu |
| MTTD | Bergantung pada jadwal piket dan kecepatan membaca log | Korelasi berjalan terus-menerus, termasuk di luar jam kerja |
| MTTC | Lambat karena konteks harus dikumpulkan manual | Lebih cepat lewat triase otomatis dan playbook terstruktur |
| Biaya | Beban lembur dan pergantian analis sulit diprediksi | Biaya lebih terukur lewat cakupan layanan yang disepakati |
| Peran analis | Banyak waktu habis untuk pekerjaan administratif | Fokus pada penyelidikan, konteks, dan keputusan |
| Kepatuhan | Bukti tersebar di tiket dan surel | Jejak triase dan eskalasi tersimpan rapi untuk audit |
Mempercepat Respons Ancaman Tanpa Mengganggu Operasional
Data log yang tersimpan tanpa analisis hanya akan menjadi catatan sejarah setelah kebocoran terjadi. Dengan bantuan AI, proses pemeriksaan awal (triase) berlangsung dalam hitungan detik. AI menambahkan konteks penting pada setiap laporan seperti pemilik akun, lokasi komputer, dan tingkat krusial data yang diakses sehingga laporan yang sampai ke tim keamanan sudah berupa petunjuk siap tindak.
Selain itu, sistem ini dilengkapi dengan panduan langkah penanganan (playbook) yang adaptif. Tindakan penyelamatan awal, seperti mengisolasi komputer yang terinfeksi dari jaringan, dapat dilakukan secara cepat berdasarkan batasan wewenang yang telah disepakati. Langkah ini memastikan ancaman dapat dilokalisasi tanpa perlu mematikan seluruh operasional bisnis.
Metrik Penting untuk Laporan Direksi
Waktu Deteksi (MTTD): Rata-rata waktu yang dibutuhkan untuk menemukan ancaman sejak pertama kali muncul.
Waktu Penanganan (MTTC): Rata-rata waktu yang dibutuhkan untuk menghentikan dan menetralkan ancaman.
Rasio Penurunan Alarm Palsu: Tingkat efisiensi penyaringan data oleh sistem AI.
Cakupan Perlindungan: Persentase seluruh aset komputer dan data perusahaan yang berhasil dipantau.
Efisiensi Biaya dan Pemenuhan Aturan UU PDP & ISO/IEC 27001
Investasi pada sistem keamanan siber harus memberikan kepastian hukum dan efisiensi anggaran bagi perusahaan. Berdasarkan UU PDP No. 27 Tahun 2022, perusahaan sebagai pengelola data pribadi wajib menghentikan kegagalan perlindungan data dan menyampaikan laporan resmi maksimal dalam waktu 3×24 jam. Kecepatan analisis berbasis AI memastikan proses investigasi dapat diselesaikan jauh sebelum tenggat waktu tersebut habis.
Selain itu, untuk memenuhi standar internasional seperti ISO/IEC 27001, perusahaan diwajibkan memiliki dokumentasi penanganan insiden yang terstruktur. Sistem Managed SOC berbasis AI secara otomatis mencatat kronologi kejadian, waktu deteksi, hingga keputusan yang diambil, sehingga memudahkan tim saat menghadapi audit kepatuhan.
Lindungi Aset Digital & Cegah Celah Keamanan Sebelum Terlambat
Tim kami siap mendampingi kebutuhan teknologi perusahaan Anda. Ingin tanya-tanya dulu? Hubungi kami dengan mudah via WhatsApp.
Kesimpulan
Risiko utama SOC konvensional bukan kekurangan alat, melainkan ketidakseimbangan antara volume sinyal dan kapasitas manusia. AI untuk Managed SOC menjawab ketidakseimbangan itu dengan menyaring, mengorelasikan, dan memberi peringkat sebelum analis mengambil alih. Dampaknya terukur pada MTTD dan MTTC, pada beban kerja tim, dan pada kualitas jejak audit.
Perubahan peran analis perlu dikelola, bukan dibiarkan. Tata kelola yang jelas, batas kewenangan otomatisasi, dan alih pengetahuan menjaga agar organisasi tidak kehilangan kendali atas keputusannya sendiri. Di sisi kepatuhan, UU PDP dan ISO/IEC 27001 menuntut bukti yang tersimpan rapi, dan justru di situ operasi SOC berbasis AI punya keunggulan alami.
Langkah berikutnya bersifat praktis. Mulai dari asesmen cakupan log, tetapkan metrik yang akan dilaporkan ke dewan, lalu pilih model pengadaan yang sesuai kapasitas tim. Pantolab mendampingi perusahaan Indonesia merancang alur triase, eskalasi, dan pelaporan melalui layanan Managed SOC 24/7 yang disesuaikan dengan kebutuhan operasional dan kepatuhan Anda. Pelajari cakupannya di layanan Managed SOC Pantolab dan mulai dari percakapan teknis yang konkret.
Referensi
- Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi. https://peraturan.bpk.go.id/Details/229798/uu-no-27-tahun-2022
- NIST SP 800-61 Revision 2, Computer Security Incident Handling Guide. https://csrc.nist.gov/pubs/sp/800/61/r2/final
- ISO/IEC 27001, Information security management systems. https://www.iso.org/standard/27001
- ISO/IEC 27035-1, Information technology, Security techniques, Information security incident management. https://www.iso.org/standard/60803.html
- MITRE ATT&CK Knowledge Base. https://attack.mitre.org/
- Badan Siber dan Sandi Negara. https://bssn.go.id/