


Category
VAPTDate Posted
August 27, 2026Perbedaan Vulnerability Assessment dan Penetration Testing (VAPT)
Angka kerugian akibat insiden keamanan siber tidak lagi bisa dianggap sebagai risiko operasional sekunder ini adalah risiko bisnis yang nyata. Ketika sebuah perusahaan raksasa teknologi global mengakui kerugian miliaran dolar karena satu celah API yang tidak terpantau, atau ketika rumah sakit di Indonesia terpaksa berhenti melayani pasien akibat serangan ransomware, pertanyaannya bukan lagi apakah bisnis Anda akan diserang, melainkan seberapa siap Anda menghadapinya.
Banyak eksekutif yang salah kaprah menganggap bahwa memiliki laporan pemindaian kerentanan sudah cukup untuk dikatakan aman. Padahal, laporan setebal itu sering kali hanya menjadi dokumen pasif yang penuh daftar temuan tanpa membuktikan dampak nyatanya. Di sinilah letak perbedaan fundamental antara sekadar menemukan lubang dan membuktikan apakah lubang tersebut bisa menjadi gerbang masuk bagi peretas.
Lindungi Aset Digital & Cegah Celah Keamanan Sebelum Terlambat
Tim kami siap mendampingi kebutuhan teknologi perusahaan Anda. Ingin tanya-tanya dulu? Hubungi kami dengan mudah via WhatsApp.
Apa itu Vulnerability Assessment?
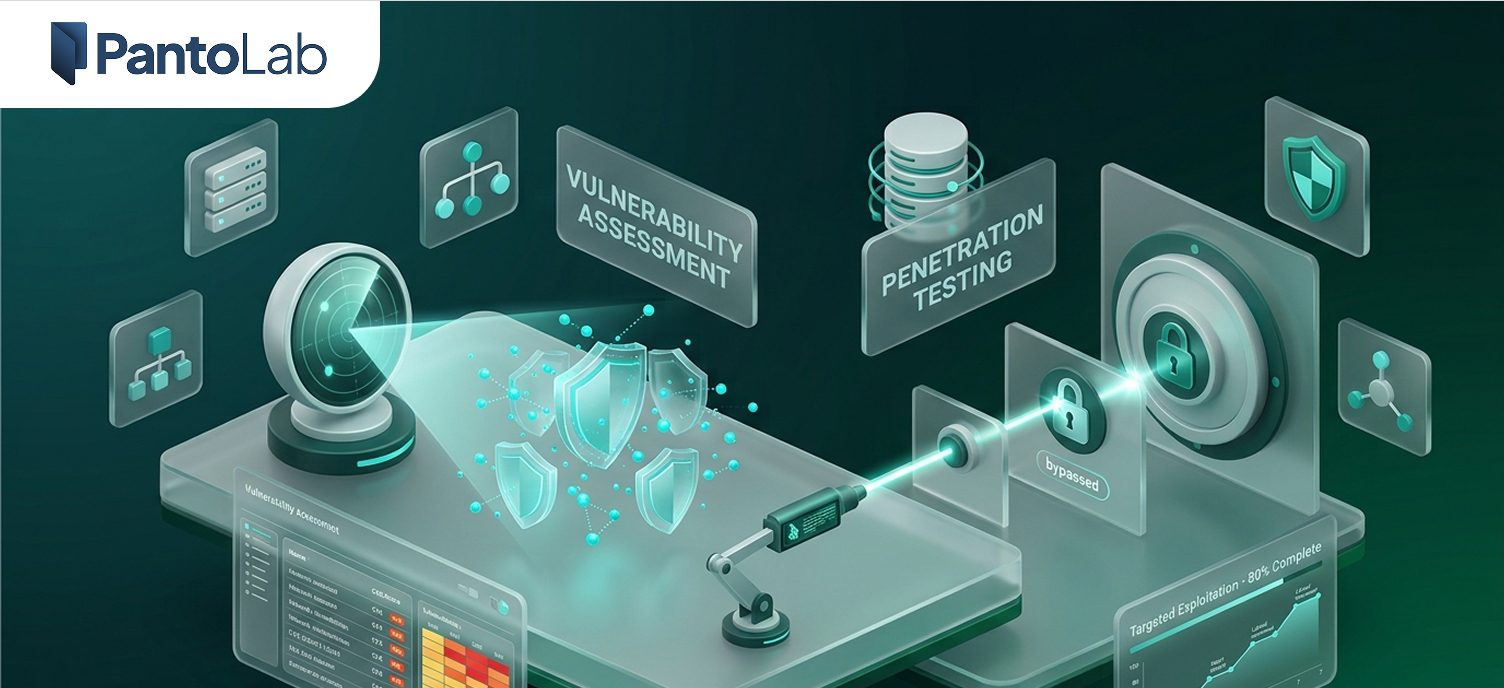
Vulnerability Assessment (VA) adalah proses pemeriksaan otomatis pada sistem dan aset digital guna menemukan kelemahan keamanan. Sederhananya, VA beroperasi seperti radar keamanan yang memindai lingkungan digital lalu mencocokkan kelemahan berdasarkan database referensi global seperti CVE (Common Vulnerabilities and Exposures), NIST, dan OWASP.
VA sangat berguna sebagai langkah awal untuk membangun security baseline, mendeteksi versi software usang (seperti PHP versi lama), memantau port yang terbuka, mengevaluasi layanan tanpa autentikasi, serta memeriksa sertifikat SSL yang kedaluwarsa.
Namun, VA memiliki keterbatasan kritis yang sering diabaikan oleh manajemen:
Tinggi False Positive: Pemindai otomatis sering memberikan alarm palsu pada library yang sebenarnya tidak aktif di lingkungan produksi.
Gagal Mendeteksi Logic Flaw: VA tidak mampu mendeteksi kesalahan logika bisnis, seperti celah manipulasi kontrol akses pada transaksi finansial.
Tidak Membuktikan Dampak Bisnis: VA hanya melaporkan keberadaan celah, tanpa memverifikasi apakah celah tersebut benar-benar bisa digunakan untuk menembus database utama.
Ibarat Sistem Alarm: VA hanya memberi tahu bahwa ada pintu gedung yang tidak terkunci, tetapi tidak memverifikasi apakah pencuri benar-benar bisa masuk dan mengambil barang berharga melalui pintu tersebut.
Apa itu Penetration Testing?
Penetration Testing (PT) atau pentest adalah simulasi serangan dunia nyata yang dilakukan oleh analis keamanan manusia (ethical hacker). Jika VA adalah radar, maka PT adalah operasi tim penembak jitu. Analis tidak sekadar melihat versi software, melainkan mencoba mengeksploitasi kerentanan menggunakan teknik yang digunakan peretas sebenarnya.
Kekuatan utama PT terletak pada kemampuannya membuktikan attack chain (rantai serangan). Pentester membedah bagaimana celah kecil di permukaan seperti phishing email yang digabungkan dengan eksploitasi plugin website dapat digunakan untuk melakukan privilege escalation dan lateral movement hingga menguasai aset kritikal seperti database pelanggan atau kredensial administrator.
Menggunakan metodologi internasional seperti OWASP Testing Guide, PTES (Penetration Testing Execution Standard), dan NIST SP 800-115, hasil PT disajikan dalam bentuk narasi kronologis serangan yang mudah dipahami oleh dewan direksi.
Perbandingan Utama: VA dan Penetration Testing
Untuk memudahkan pemahaman bagi jajaran manajemen, berikut adalah perbedaan mendasar antara kedua metode tersebut:
| Parameter | Vulnerability Assessment | Penetration Testing |
|---|---|---|
| Tujuan Utama | Inventarisasi & menemukan celah sebanyak mungkin. | Membuktikan dampak bisnis & eksploitasi nyata. |
| Pelaksana | Otomatis (scanner tool). | Manual oleh analis (ethical hacker). |
| Kedalaman | Lapisan permukaan (baseline). | Lapisan mendalam (hingga logika bisnis & misconfiguration). |
| Frekuensi Ideal | Rutin (bulanan / continuous). | Berkala (6–12 bulan sekali) atau pasca-perubahan besar. |
| Hasil Akhir | Daftar kerentanan & skor CVSS. | Narasi alur serangan & bukti eksploitasi nyata. |
Lindungi Aset Digital & Cegah Celah Keamanan Sebelum Terlambat
Tim kami siap mendampingi kebutuhan teknologi perusahaan Anda. Ingin tanya-tanya dulu? Hubungi kami dengan mudah via WhatsApp.
Memilih Strategi Tepat Berdasarkan Skala Bisnis dan Anggaran
Menentukan strategi VAPT harus disesuaikan dengan skala operasional, anggaran, dan profil risiko perusahaan:
Startup / Small Medium Business (SMB): Mulailah dengan VA rutin untuk menjaga baseline, disusul PT skala terbatas saat aplikasi utama akan dirilis ke publik (go-live).
Perusahaan Menengah: Gunakan kombinasi VA bulanan + PT tahunan untuk melindungi data sensitif pada sistem ERP, CRM, dan basis data pelanggan.
Enterprise / Perbankan / Kesehatan: Terapkan VAPT Berkelanjutan berkonsep Continuous Threat Exposure Management (CTEM) dengan pemindaian dan validasi serangan yang dilakukan secara terus-menerus.
Jika anggaran terbatas, pendekatan yang paling efisien adalah menggunakan VA sebagai alat screening awal, lalu mengalokasikan anggaran PT secara presisi pada aset paling kritikal seperti sistem pembayaran dan database data pribadi.
Kepatuhan Regulasi di Indonesia: UU PDP dan ISO 27001
Langkah pengujian keamanan siber ini juga krusial untuk memenuhi kepatuhan hukum dan regulasi di Indonesia:
UU Pelindungan Data Pribadi (UU PDP) No. 27 Tahun 2022: Mewajibkan pengendali data menjaga kerahasiaan data pribadi. Pelanggaran yang berujung pada kebocoran data berisiko sanksi administratif hingga miliaran rupiah dan gugatan hukum. Dalam kerangka ini, VA berfungsi sebagai bukti due diligence (pemantauan rutin), sedangkan PT berfungsi sebagai bukti validation (uji ketahanan nyata).
ISO/IEC 27001: Pengujian ini menjawab persyaratan teknis klausul A.8.8 (Technical Vulnerability Management) dan A.5.23 (Information Security for Cloud Services) untuk memastikan pengelolaan kerentanan yang terstruktur.
Kesimpulan
Vulnerability Assessment dan Penetration Testing bukanlah dua opsi yang harus dipilih salah satu, melainkan dua instrumen pelengkap dalam satu ekosistem keamanan. VA menyediakan pemantauan rutin di permukaan, sementara PT memberikan simulasi mendalam atas ancaman nyata. Di tengah ketatnya regulasi seperti UU PDP di Indonesia, keputusan untuk menguji sistem secara berkala adalah investasi proaktif terbaik untuk menjaga reputasi dan keberlanjutan bisnis Anda.
Jika Anda ingin memastikan keandalan infrastruktur digital perusahaan dari ancaman siber, hubungi tim ahli keamanan kami di Pantolab untuk mendapatkan konsultasi serta pengujian sistem yang komprehensif.
Referensi Standar Industri
- OWASP Top 10 (2021) – Standar risiko aplikasi web (OWASP Foundation).
- NIST SP 800-115 – Technical Guide to Information Security Testing and Assessment (NIST).
- NIST SP 800-53 & SP 800-137 – Panduan manajemen kerentanan dan kontinu.
- ISO/IEC 27001:2022 – Information Security Management Systems (klausul A.8.8).
- Undang-Undang Republik Indonesia Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
- Regulasi BSSN – Peraturan Badan Siber dan Sandi Negara terkait Standar Keamanan.
- PTES (Penetration Testing Execution Standard) – Kerangka teknis metodologi pentest.